Ataque cibernético a supermercados franceses danifica refrigeradores
Hackers invadem sistemas de refrigeração de supermercados na França, elevando temperaturas a 50°C e causando incêndios e perdas alimentares em centenas de lojas...
Invasão massiva aos sistemas de refrigeração na França
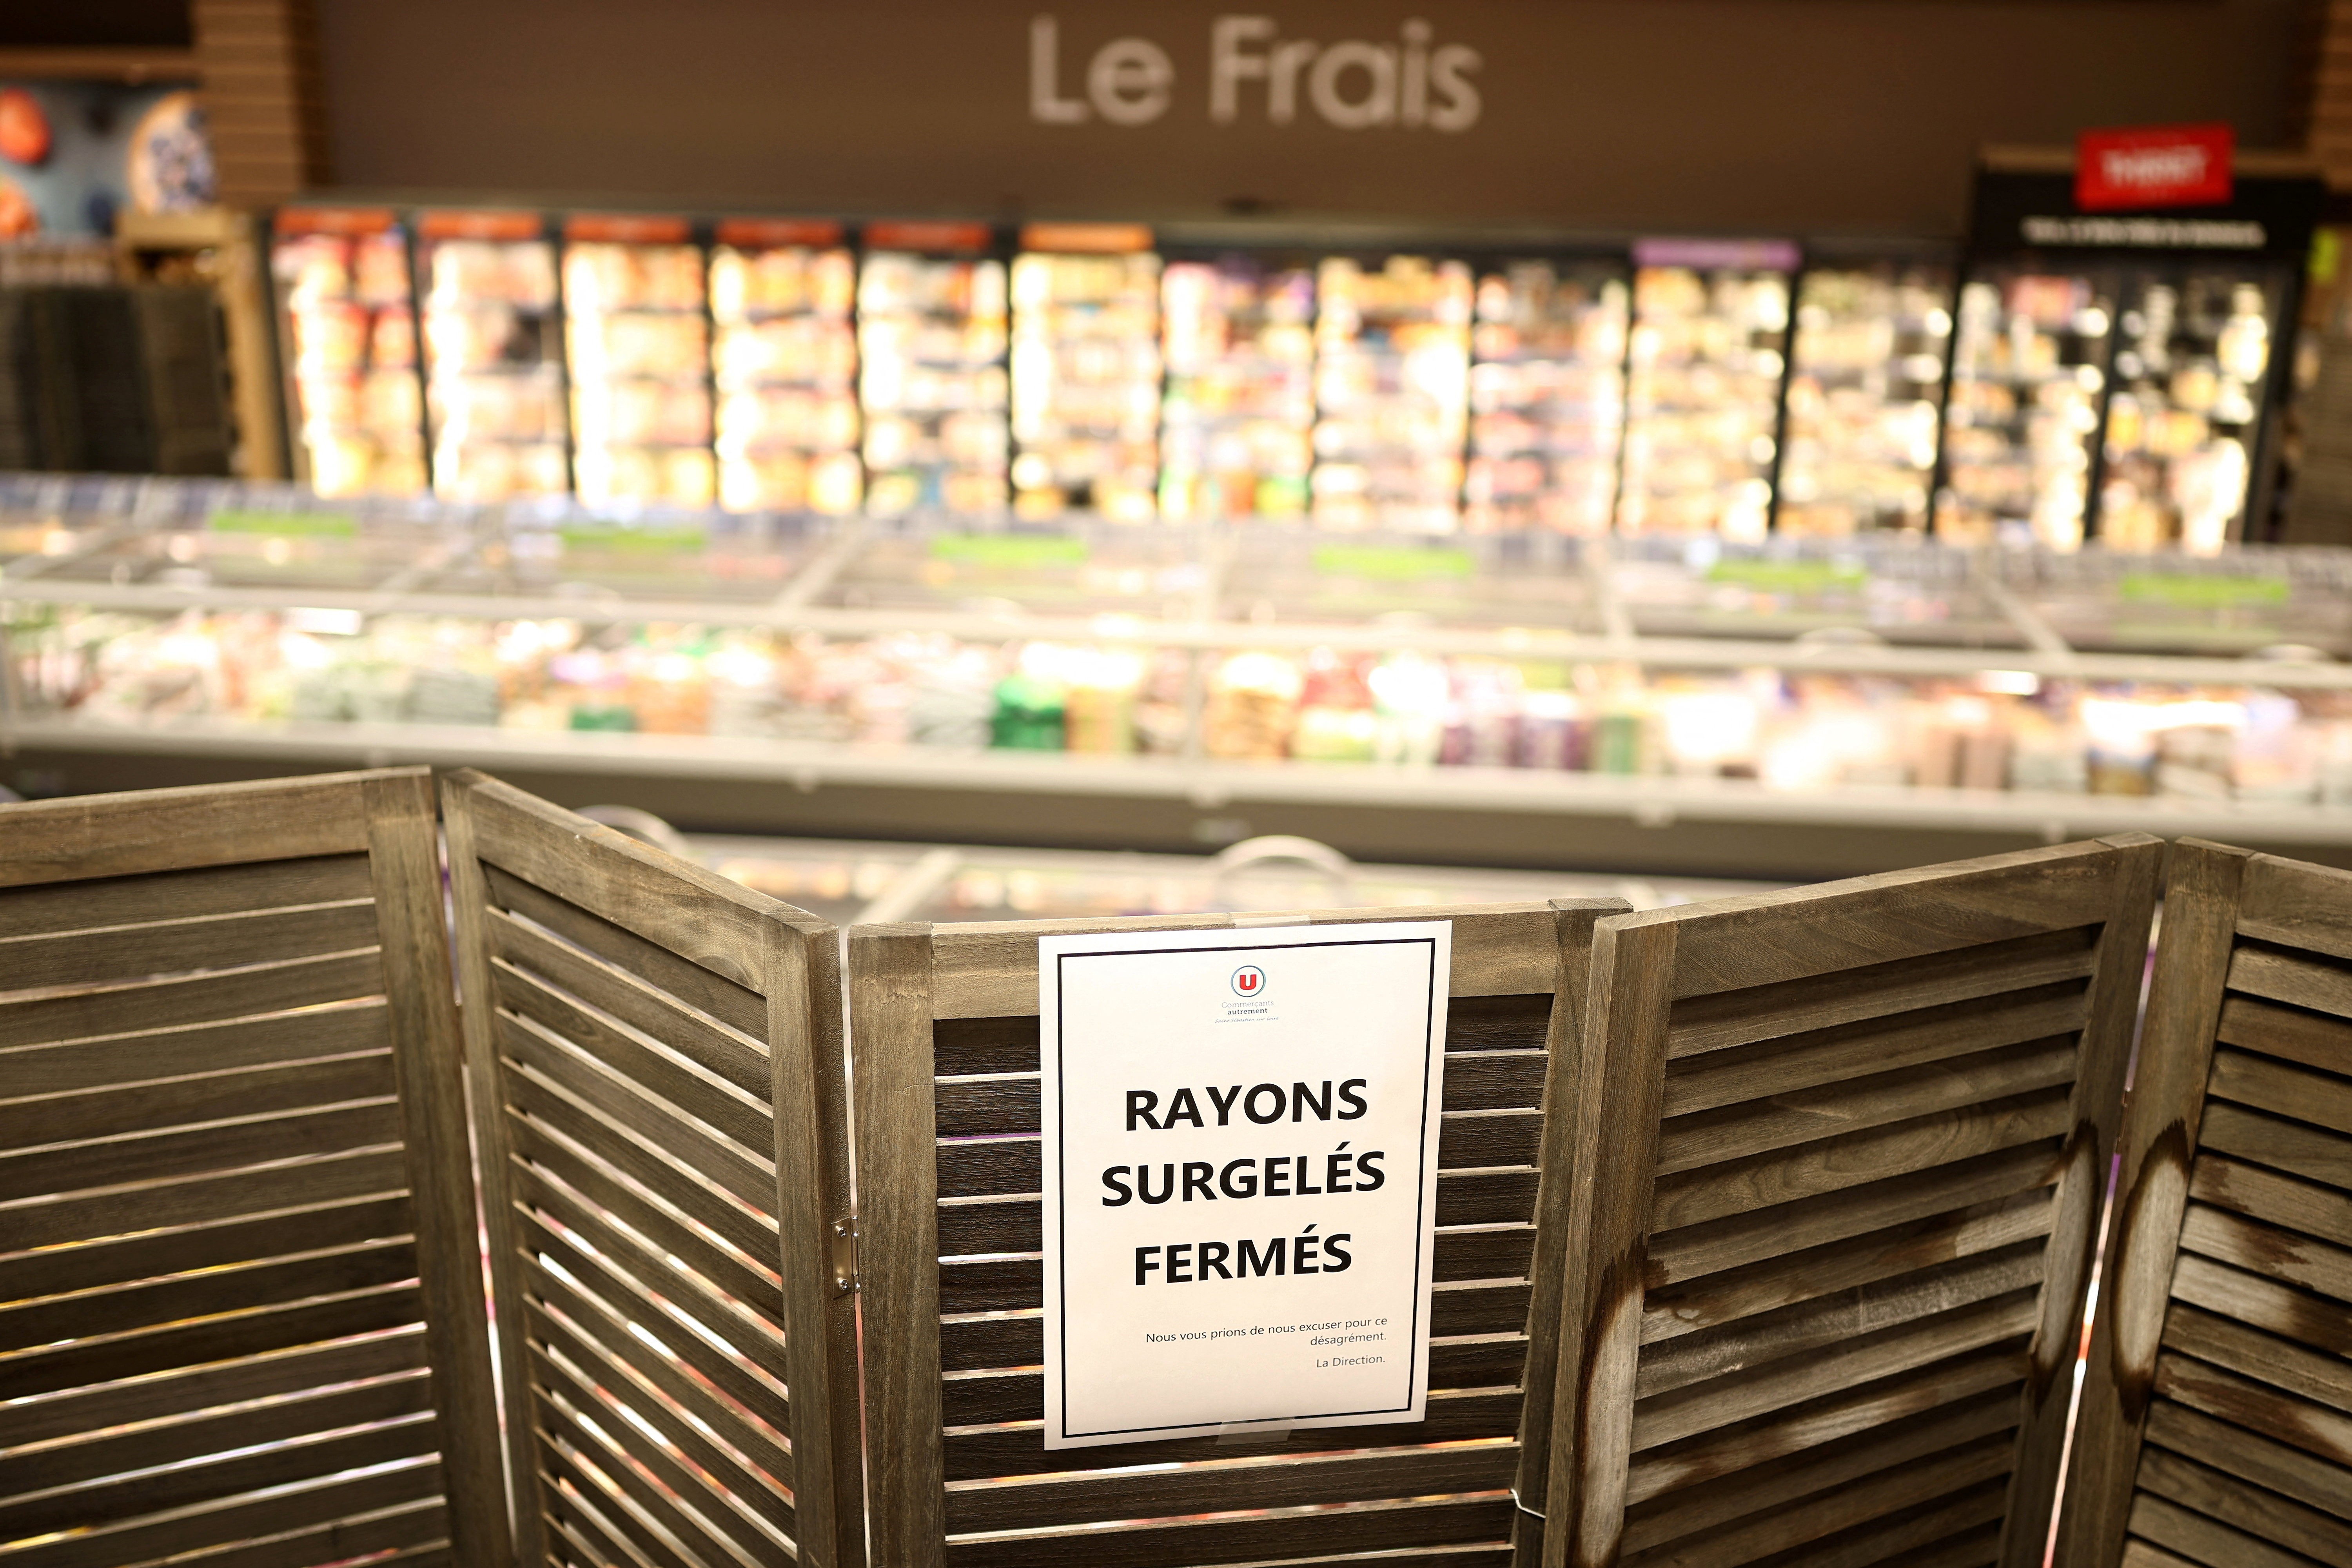
Um ataque cibernético de grande envergadura visou os sistemas de refrigeração de múltiplas redes de supermercados francesas, elevando as temperaturas dos equipamentos para 50 graus Celsius durante a noite. O incidente provocou incêndios, perdas significativas de alimentos e afetou centenas de estabelecimentos em todo o país, marcando um precedente preocupante na segurança de infraestruturas críticas de abastecimento alimentar.
A Procuradoria de Paris confirmou o alcance do ataque cibernético, descrevendo-o como uma operação de "grande escala" que atingiu "refrigeradores conectados em diversas grandes redes de supermercados francesas". Os danos reportados incluem não apenas destruição de produtos perecíveis, mas também focos de incêndio em várias filiais, gerando uma crise no setor varejista francês.
Resposta governamental e investigação oficial
O primeiro-ministro Sébastien Lecornu acionou imediatamente a Agência Nacional de Segurança Cibernética da França (ANSSI) para investigar o incidente. Segundo fontes do gabinete presidencial, a França iniciou coordenação com homólogos europeus, considerando a possibilidade de outros países terem sido alvo de operações similares. As autoridades também analisam se outras empresas francesas encontram-se em risco de ataques subsequentes.
Redes varejistas afetadas e perdas estimadas
O impacto foi distribuído entre as principais cadeias de supermercados do país. A rede Carrefour informou que 80 de suas filiais sofreram invasão nos sistemas de climatização. A Monoprix revelou que aproximadamente 5% de suas lojas foram comprometidas, enquanto a Les Mousquetaires, proprietária da marca Intermarché, divulgou números mais preocupantes: cerca de 150 estabelecimentos tiveram seus refrigeradores aquecidos a 50 graus Celsius durante seis horas consecutivas na madrugada do ataque.
Representantes da Les Mousquetaires confirmaram o descarte completo de todos os alimentos armazenados, medida preventiva para evitar riscos sanitários à população. A Cooperativa U, através de seu presidente-executivo Dominique Schelcher, também reconheceu ter sido vítima do ciberataque. Em comunicado publicado na rede social X, Schelcher afirmou que "atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes".
As redes E. Leclerc e Auchan não ofereceram comentários sobre possíveis impactos. Até o momento, não há estimativa consolidada das perdas totais para o setor varejista francês resultantes do incidente.
Vulnerabilidade identificada no software Danfoss
Investigações preliminares da ANSSI identificaram uma vulnerabilidade crítica em um software fornecido pela empresa dinamarquesa Danfoss, fabricante de sistemas de gerenciamento de refrigeração. A Danfoss declarou estar "ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração".
De acordo com o comunicado da Danfoss, os equipamentos comprometidos "utilizavam versões desatualizadas de firmware". A empresa enfatizou que recomenda "há muito tempo aos clientes manter os sistemas com suporte atualizados com as versões mais recentes de firmware e migrar sistemas antigos para soluções de última geração". Esta orientação de segurança, aparentemente não seguida por muitos varejistas, deixou os sistemas expostos à exploração.
Pesquisa prévia alertava sobre vulnerabilidades
Em 9 de agosto, a equipe Team82 da empresa especializada em cibersegurança Claroty publicou uma análise técnica detalhando vulnerabilidades no controlador Danfoss AK-SM 800A. Segundo o relatório, atualizações de software disponibilizadas pela Danfoss corrigiram falhas que poderiam permitir a invasores contornar mecanismos de autenticação e executar códigos maliciosos em dispositivos comprometidos. A publicação desta pesquisa sugerida que a vulnerabilidade era conhecida no ambiente de segurança cibernética meses antes do ataque francês.
Arquitetura vulnerável dos sistemas de refrigeração
Os sistemas de refrigeração modernos dos supermercados funcionam através de painéis de controle centralizados que gerenciam simultaneamente todas as geladeiras e freezers de uma loja. Estes painéis podem ser acessados pela internet, permitindo que empresas de manutenção realizem ajustes remotamente de qualquer localização geográfica. Embora esta característica ofereça conveniência operacional, também expõe as instalações a riscos significativos se os protocolos de segurança não forem adequadamente implementados.
Incidentes similares nos Estados Unidos
O ataque cibernético na França apresenta características similares a incidentes registrados no final de agosto deste ano nos Estados Unidos. Naquela ocasião, aproximadamente uma dúzia de supermercados que atendem bases militares americanas sofreram problemas graves nos sistemas de refrigeração, resultando em perda substancial de alimentos e comprometimento das operações logísticas.
Resposta setorial e pedidos de transparência
A Federação do Comércio e da Distribuição da França (FCD), entidade representante do setor varejista, cobrou "total transparência" da Danfoss sobre os detalhes do incidente e as medidas preventivas. A associação reforçou que os supermercados trabalham intensamente para proteger consumidores e restabelecer a normalidade operacional o mais rapidamente possível. Conforme relatos da FCD, alguns estabelecimentos afetados já retomaram suas atividades normais.
Christel Delberghe, diretora-geral da Eurocommerce, associação europeia do varejo, ressaltou a importância estratégica: "O comércio de varejo e atacado desempenha um papel essencial no abastecimento da Europa com os bens de que as pessoas dependem diariamente. Este incidente destaca a importância da resiliência em toda a cadeia de abastecimento".
Problemas de segurança paralelos na Holanda
Simultaneamente aos eventos franceses, a operadora holandesa Ahold Delhaize, que administra a maior rede de supermercados da Holanda (Albert Heijn) e possui operações significativas nos Estados Unidos, enfrentou um "problema de segurança" em sua infraestrutura de tecnologia. A empresa desativou vários sistemas preventivamente para protegê-los contra possíveis compromissos.
Um aplicativo para smartphones da varejista informou aos clientes que, devido a um "incidente de segurança cibernética", não era possível realizar entregas de compras. Os pedidos online representam cerca de 10% das vendas da Albert Heijn, e durante o incidente, as lojas físicas permaneceram operacionais, embora concorrentes tenham registrado aumento nos pedidos de entrega decorrentes dos clientes redirecionados.
Não está claro se existe conexão direta entre o ataque aos supermercados franceses e os problemas técnicos enfrentados pela Ahold Delhaize. A Ahold, que se posiciona como a quarta maior varejista de supermercados nos EUA, teve seus sites de lojas Stop & Shop, Giant, Hannaford e Food Lion temporariamente indisponíveis, com avisos de manutenção de segurança. A extensão total dos impactos permanece sob investigação.