Google derruba rede de TV boxes infectados com malware; Brasil é 2º país
Operação internacional do Google desmantelou rede controlando 1,3 milhão de dispositivos infectados com malware XCPE. Brasil é segundo mais afetado.
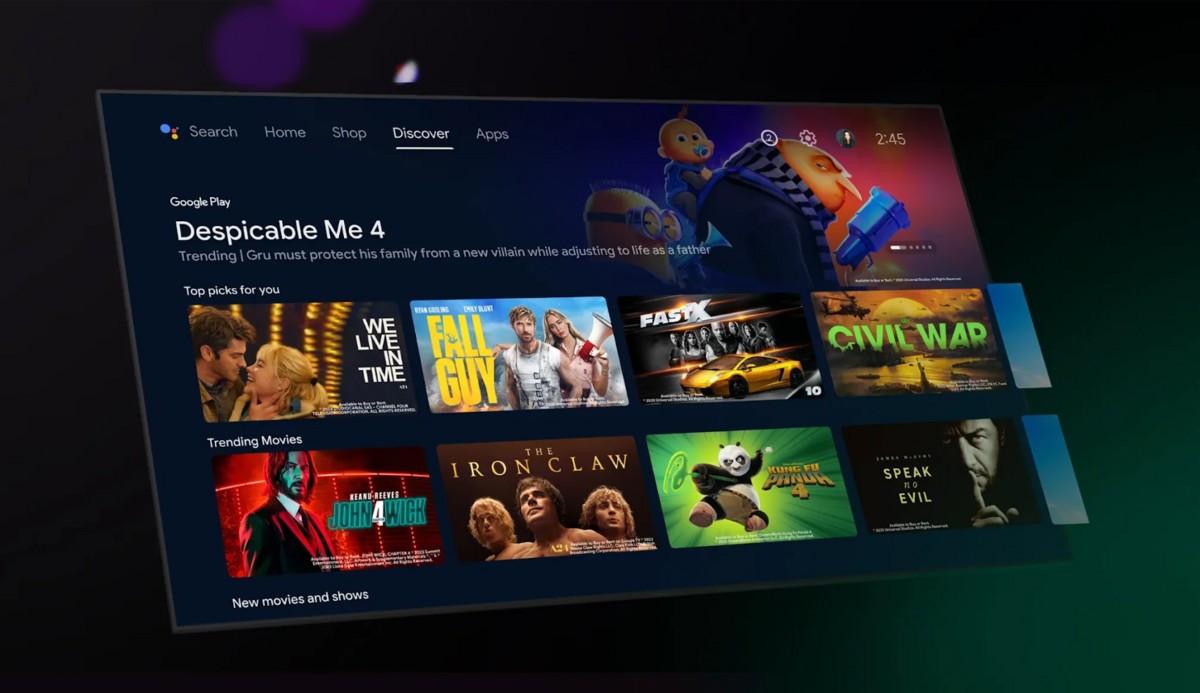
Google desmantelou rede com 1,3 milhão de TV boxes infectados por malware
Uma operação internacional coordenada pelo Google em parceria com outras empresas de tecnologia conseguiu desativar uma rede de 1,3 milhão de aparelhos infectados de forma deliberada e ilegal. Os dispositivos afetados por TV boxes infectados malware possuíam um programa malicioso denominado XCPE, instalado diretamente na fabricação. O Brasil emergiu como o segundo país mais prejudicado neste incidente, superado apenas pela Malásia, conforme confirmou a empresa de cibersegurança Trend Micro.
A investigação revelou que aparelhos danificados foram localizados em aproximadamente 170 nações. Entre os territórios com maior número de dispositivos afetados estão Iraque, México e Taiwan, demonstrando a amplitude global deste problema de segurança.
Videostrong intencionalmente distribuiu malware em equipamentos
Segundo as conclusões do Google, a fabricante Videostrong, com sede em Shenzhen na China, deliberadamente instalou o programa malicioso nos sistemas dos aparelhos que produzia. A estratégia comercial da empresa envolvia monetizar o acesso aos dispositivos infectados, repassando informações a criminosos que posteriormente utilizavam os TV boxes infectados malware para simular visualizações de anúncios fraudulentos.
Este esquema gerava receita ilegítima mediante publicidade simulada. A empresa asiática lucrava diretamente com a venda de acesso aos aparelhos comprometidos, estabelecendo uma cadeia criminosa entre fabricante e cibercriminosos.
Malware também encontrado em outros dispositivos eletrônicos
Embora os TV boxes representassem a maioria dos aparelhos infectados, o Google identificou o programa malicioso em outras categorias de equipamentos. A contaminação foi detectada em dispositivos de telemedicina, máquinas de karaokê profissional e equipamentos para sinalização digital, indicando que a infiltração do XCPE malware Brasil afetou uma variedade surpreendente de tecnologias.
Esta diversidade de dispositivos comprometidos demonstra a sofisticação da operação criminosa e o alcance potencial do risco a diferentes setores da economia digital.
Técnicas sofisticadas para burlar verificações de segurança
A Videostrong desenvolveu métodos avançados para contornar os processos de validação e testes de segurança implementados pelo Google. Segundo a investigação, a fabricante utilizava técnicas de ocultação que permitiam carregar código malicioso apenas após o primeiro acionamento do aparelho, evitando detecção durante os testes iniciais de compatibilidade.
Estes procedimentos fraudulentos foram mantidos pela Videostrong desde o final de 2024, comprometendo a integridade dos processos de certificação. O Google destacou que "um fabricante de dispositivos infectar intencionalmente seus usuários com malware é uma quebra inaceitável de confiança e representa um risco sério para esses usuários".
Respostas de segurança e mudanças nos processos
Como consequência da operação bem-sucedida, o Google rompeu totalmente suas relações comerciais com a Videostrong. A empresa foi proibida de produzir e comercializar novos aparelhos com certificação Android, além de estar impedida de fornecer software a outros fabricantes que possuam certificação oficial.
Além disso, Google reformulou seus processos de revisão e certificação com o objetivo de fortalecer a proteção dos consumidores contra futuras infiltrações de malware em dispositivos. As alterações implementadas visam impedir que fabricantes contornem verificações de segurança através de técnicas semelhantes às utilizadas pela Videostrong.
Impacto na infraestrutura de telecomunicações brasileira
A Agência Nacional de Telecomunicações (Anatel) expressou preocupação com os riscos relacionados à disseminação de equipamentos não homologados e infectados no Brasil. A superintendente de fiscalização da agência, Gesiléa Fonseca Teles, alertou que "o impacto da utilização de equipamentos não homologados vai muito além das questões de qualidade do serviço fornecido ao consumidor ou da segurança física do aparelho".
De acordo com a Anatel, o uso de TV boxes infectados malware representa "uma ameaça direta à infraestrutura cibernética do país". A proteção adequada das redes de telecomunicações depende da vigilância contínua, cooperação institucional e da garantia de que todo hardware conectado possua procedência confirmada e conformidade com normas técnicas estabelecidas.
Parceiros na operação internacional de desativação
A operação coordenada contou com participação de múltiplas organizações internacionais de segurança e aplicação da lei. Além do Google, participaram da ação a Agência Nacional de Polícia do Japão, bem como as empresas de segurança Lumen, HUMAN Security, Plume, Synthient e TrendAI, que colaboraram para identificar e desativar a rede de dispositivos infectados.
Esta cooperação internacional demonstra a importância da colaboração entre empresas de tecnologia e autoridades policiais para combater ameaças cibernéticas em escala global. O compartilhamento de informações e recursos permitiu rastrear e desativar efetivamente a rede que afetava mais de um milhão de dispositivos espalhados por diversos continentes.